















តើចំណុចខ្សោយសុវត្ថិភាព (Security Vulnerability) ជាអ្វី? ស្ថានភាពជាក់ស្តែង និងវិធីសាស្ត្រទប់ស្កាត់
Oct 08, 2026នៅក្នុងយុគសម័យឌីជីថលនាពេលបច្ចុប្បន្ន គ្រប់សហគ្រាសទាំងអស់សុទ្ធតែប្រឈមមុខនឹងហានិភ័យ tiềm năng ជាច្រើនពីបរិស្ថានអនឡាញ ជាពិសេសគឺ ចំណុចខ្សោយសុវត្ថិភាព (Security Vulnerability)។ តើអ្នកធ្លាប់ឆ្ងល់ទេថា ហេតុអ្វីបានជាចំណុចខ្សោយទាំងនេះបង្កគ្រោះថ្នាក់ខ្លាំងម្ល៉េះ? ហើយតើអាជីវកម្មអាចការពារខ្លួនពីការគំរាមកំហែងនេះដោយរបៀបណា? សូមចូលរួមជាមួយ Vcloudia ដើម្បីស្វែងយល់អំពីចំណុចខ្សោយសុវត្ថិភាព មូលហេតុ និងវិធីសាស្ត្រទប់ស្កាត់ ដើម្បីការពារប្រព័ន្ធ IT របស់អ្នកតាមរយៈអត្ថបទខាងក្រោម។
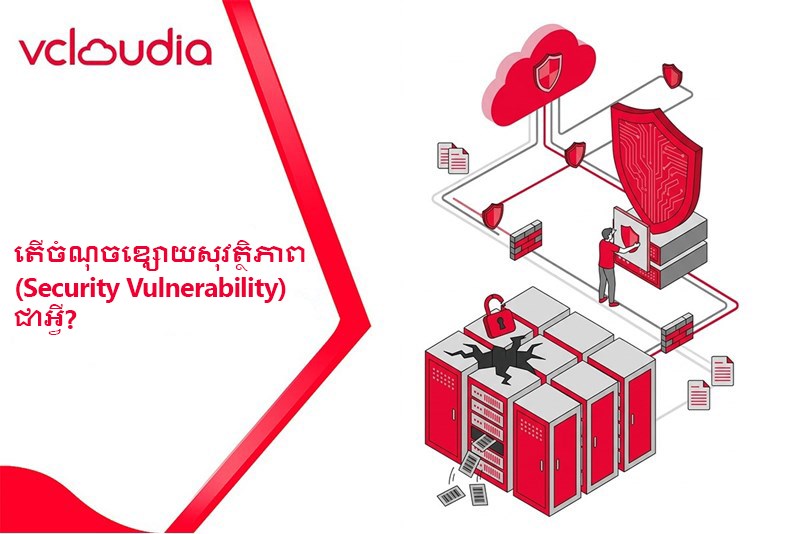
តើចំណុចខ្សោយសុវត្ថិភាព (Security Vulnerability) ជាអ្វី?
Security Vulnerability គឺជាសញ្ញាណដ៏សំខាន់មួយនៅក្នុងសុវត្ថិភាពអ៊ិនធឺណិត (Cybersecurity) និងមានការនិយមន័យខុសៗគ្នាជាច្រើន៖
- យោងតាម RFC 4949 ចេញផ្សាយដោយ IETF (Internet Engineering Task Force) ចំណុចខ្សោយសុវត្ថិភាពត្រូវបានកំណត់ន័យថាជា ចំណុចហ្វកហ្វRestore ឬចំណុចខ្សោយនៅក្នុងការឌីហ្សាញ ការអនុវត្ត ឬការគ្រប់គ្រងប្រព័ន្ធ។ ចំណុចខ្សោយនេះអាចត្រូវបានកេងចំណេញដើម្បីរំលោភលើគោលការណ៍សុវត្ថិភាពប្រព័ន្ធ។
- ការនិយមន័យរបស់ NIST (National Institute of Standards and Technology) បានពិពណ៌នាថា ចំណុចខ្សោយសុវត្ថិភាពគឺជាចំណុចខ្សោយនៅក្នុងប្រព័ន្ធព័ត៌មាន នីតិវិធីសុវត្ថិភាពប្រព័ន្ធ ការគ្រប់គ្រងផ្ទៃក្នុង ឬការអនុវត្ត ដែលអាចត្រូវបានកេងចំណេញ ឬបំផុសឡើងដោយប្រភពនៃការគំរាមកំហែង។ ការនិយមន័យនេះគឺស្រដៀងគ្នាយ៉ាងខ្លាំងទៅនឹង ISO 27000 ដែលនៅក្នុងនោះ ចំណុចខ្សោយសុវត្ថិភាពត្រូវបានចាត់ទុកថាជាចំណុចខ្សោយនៃ Asset ឬ Control ដែលអាចត្រូវបានកេងចំណេញដោយការគំរាមកំហែងមួយ ឬច្រើន។
ជាទូទៅ ចំណុចខ្សោយសុវត្ថិភាពគឺជាចំណុចខ្សោយ ឬចំណុចហ្វកហ្វRestore នៅក្នុងប្រព័ន្ធបច្ចេកវិទ្យាព័ត៌មាន Software ឬនីតិវិធីសុវត្ថិភាព។ ប្រសិនបើមិនត្រូវបានរកឃើញ និងជួសជុលបានទាន់ពេលវេលាទេ ចំណុចខ្សោយទាំងនេះអាចត្រូវបាន Hackers កេងចំណេញដើម្បីលេចធ្លាយព័ត៌មានផ្ទៃក្នុង បើកការវាយប្រហារតាមអ៊ិនធឺណិតទ្រង់ទ្រាយធំ និងបញ្ហាផ្សេងៗទៀត។
មូលហេតុដែលបង្កឱ្យមានចំណុចខ្សោយសុវត្ថិភាព
ចំណុចខ្សោយសុវត្ថិភាពអាចកើតចេញពី Hardware, Software ឬមនុស្ស។ ខាងក្រោមនេះជាមូលហេតុទូទៅបំផុតទាំង ៦៖
- កំហុសក្នុងការសរសេរកម្មវិធី (Programming Errors)៖ ក្នុងអំឡុងពេលអភិវឌ្ឍន៍ Software ប្រសិនបើ អ្នកសរសេរកម្មវិធី (Programmers) មិនបាន Test ឱ្យបានដិតដល់ទេ ចំណុចហ្វកហ្វRestore មួយចំនួននៅក្នុង Source Code អាចត្រូវបានរំលង ហើយបង្កើតជា «Backdoor» ដោយអចេតនាសម្រាប់ Hackers ក្នុងការវាយប្រហារ។
- ការប្រើប្រាស់ Software ឬ Version ចាស់ៗ៖ នៅពេលអាជីវកម្មខកខានក្នុងការ Update ប្រព័ន្ធ ឬ Software របស់ខ្លួនទៅកាន់ Version ថ្មីបំផុត ចំណុចខ្សោយដែលត្រូវបានរកឃើញ ប៉ុន្តែមិនទាន់ Patch នឹងបង្កើតលក្ខខណ្ឌឱ្យ Hackers ជ្រៀតចូល។
- កម្រិតនៃការតភ្ជាប់ (Connectivity Level)៖ ប្រូបាប៊ីលីតេនៃលេចឡើងនូវចំណុចខ្សោយគឺសមមាត្រដោយផ្ទាល់ទៅនឹងចំនួនឧបករណ៍ដែលបានតភ្ជាប់។ ជាមួយនឹងការអភិវឌ្ឍនៃ បច្ចេកវិទ្យា IoT និងការតភ្ជាប់ជាបន្តបន្ទាប់រវាងឧបករណ៍ ចំណុចខ្សោយ potentiate នៅក្នុងបណ្តាញកំពុងតែកើនឡើងជាលំដាប់ ពីនោះពង្រីក Attack Surface សម្រាប់ជនខិលខូច។
- ការប្រើប្រាស់អ៊ិនធឺណិត៖ នៅពេលតភ្ជាប់ទៅកាន់អ៊ិនធឺណិត Spyware និង Adware អាចត្រូវបានដំឡើងដោយស្វ័យប្រវត្តិលើកុំព្យូទ័រដោយអ្នកប្រើប្រាស់មិនបានដឹងខ្លួន។ ប្រភេទ Software ទាំងនេះអាចងាយស្រួលតាមដានសកម្មភាពអនឡាញរបស់អ្នកប្រើប្រាស់ ប្រមូលព័ត៌មានផ្ទាល់ខ្លួន និងសកម្មភាពផ្សេងៗទៀត។
- ចំណុចហ្វកហ្វRestore នៃ Software និងប្រព័ន្ធប្រតិបត្តិការ៖ ចំណុចខ្សោយសុវត្ថិភាពនៅក្នុង Software ជាពិសេសប្រព័ន្ធប្រតិបត្តិការ (OS) ពេញនិយម គឺជាគោលដៅកំពូលសម្រាប់ Hackers។ នៅពេល Software ទាំងនេះមានបញ្ហាដំណើរការ Hackers អាចទាញយកប្រយោជន៍ដើម្បីជ្រៀតចូលប្រព័ន្ធ។
- កត្តាមនុស្ស (Human Factors)៖ បុគ្គលិករបស់សហគ្រាសច្រើនតែជាចំណុចខ្សោយបំផុតនៅក្នុងប្រព័ន្ធសុវត្ថិភាព។ ការធ្វេសប្រហែស ការខ្វះចំណេះដឹង ឬកំហុសឆ្គងដោយអចេតនា អាចបង្កើតជាចំណុចខ្សោយសុវត្ថិភាពដ៏ធំ នាំឱ្យមានការវាយប្រហារបែប Social Engineering។
ស្ថានភាពជាក់ស្តែងនៃចំណុចខ្សោយសុវត្ថិភាព
ចំនួនអ្នកប្រើប្រាស់អ៊ិនធឺណិតនៅក្នុងប្រទេសវៀតណាមបានកើនឡើងដល់ ៧៧.៩៣ លាននាក់ ដែលគ្របដណ្តប់ ៧៩.១% នៃប្រជាជនសរុបក្នុងឆ្នាំ ២០២៣ (យោងតាមស្ថិតិពី Social & Meltwater)។ កត្តានេះបង្កើតបានជាបរិស្ថានអំណោយផលសម្រាប់ការវាយប្រហារអនឡាញ ជាពិសេសនៅពេលដែលទិន្នន័យផ្ទាល់ខ្លួនរបស់ប្រជាជនវៀតណាមច្រើនជាងពីរភាគបីកំពុងត្រូវបានរក្សាទុក និងប្រមូលផ្តុំនៅលើលំហអ៊ិនធឺណិត។
របាយការណ៍សុវត្ថិភាពអ៊ិនធឺណិតនាពេលថ្មីៗនេះបង្ហាញថា ចំនួនចំណុចខ្សោយសុវត្ថិភាពកំពុងតែកើនឡើងយ៉ាងរហ័ស ជាពិសេសនៅក្នុងឧស្សាហកម្មដែលមានទិន្នន័យដ៏ច្រើនសន្ធឹកសន្ធាប់ ដូចជាវិស័យសុខាភិបាល ហិរញ្ញវត្ថុ និងពាណិជ្ជកម្មអេឡិចត្រូនិក (E-commerce)។ បន្ថែមពីនេះ មិនត្រឹមតែអាជីវកម្មប៉ុណ្ណោះទេ ប៉ុន្តែបុគ្គលក៏បានក្លាយជាគោលដៅនៃការវាយប្រហារពី Hackers ផងដែរ។
យោងតាមរបាយការណ៍ពីនាយកដ្ឋានសុវត្ថិភាពព័ត៌មាន (ក្រសួងព័ត៌មាន និងទំនាក់ទំនង) ការហៅទូរស័ព្ទរំខាន (Spam calls) ច្រើនជាង ៧៧ លានលើកត្រូវបានកត់ត្រាក្នុងឆ្នាំ ២០២៣ ដែលកើនឡើង ៥៤.៦% ធៀបនឹងឆ្នាំមុន។ មិនត្រឹមតែការហៅទូរស័ព្ទប៉ុណ្ណោះទេ បរិមាណសារ Spam ក៏បានកើនឡើងយ៉ាងរហ័ស អមដោយការកើនឡើងនៃអត្រាបោកប្រាស់អនឡាញរហូតដល់ ៦៤.៧៨% ធៀបនឹងឆ្នាំ ២០២២។ ចំពោះមុខស្ថានភាពនេះ អាជីវកម្មត្រូវតែអនុវត្តវិធានការសុវត្ថិភាពឱ្យបានឆាប់រហ័ស ដើម្បីកាត់បន្ថយហានិភ័យ និងការពារទិន្នន័យរបស់ក្រុមហ៊ុន។
ចំណុចខ្សោយសុវត្ថិភាពទូទៅមួយចំនួន
នៅក្នុងប្រព័ន្ធសុវត្ថិភាពអ៊ិនធឺណិត មានចំណុចខ្សោយសុវត្ថិភាពទូទៅមួយចំនួនដែលអាជីវកម្មងាយនឹងជួបប្រទះ ដូចជា៖
- Broken Authentication៖ នេះជាចំណុចខ្សោយទាក់ទងនឹងការផ្ទៀងផ្ទាត់អ្នកប្រើប្រាស់មិនបានត្រឹមត្រូវ (Session Management) ដែលជាលទ្ធផលធ្វើឱ្យ Hackers អាចលួចយកព័ត៌មាន និងចូលប្រើប្រាស់ប្រព័ន្ធដោយប្រើប្រាស់ Credentials នៃគណនីដែលរងការខូចខាត។
- Broken Access Control៖ កើតឡើងនៅពេលដែលសិទ្ធិចូលប្រើប្រាស់ (Access Rights) ទៅកាន់ទិន្នន័យ ឬអនុមុខងារ មិនត្រូវបានគ្រប់គ្រងយ៉ាងតឹងរ៉ឹង ដែលអនុញ្ញាតឱ្យអ្នកវាយប្រហារចូលមើលព័ត៌មានដែលពួកគេមិនមានសិទ្ធិ។
- Cross-Site Scripting (XSS)៖ ជនខិលខូចបញ្ជូលកូដពុលទៅក្នុង Website ដើម្បីលួចទិន្នន័យអ្នកប្រើប្រាស់ ឬវាយប្រហារប្រព័ន្ធផ្សេងទៀត។
- Cross-Site Request Forgery (CSRF)៖ Hackers បោកប្រាស់អ្នកប្រើប្រាស់ឱ្យធ្វើសកម្មភាព ដោយមានបំណងធ្វើឱ្យពួកគេលាតត្រដាងទិន្នន័យផ្ទាល់ខ្លួនដោយអចេតនានៅលើ Website ដែលពួកគេកំពុង Log in។
- SQL Injection៖ នេះជាបច្ចេកទេសវាយប្រហារដ៏ពេញនិយមមួយដែលជនខិលខូចកេងចំណេញពីចំណុចខ្សោយនៅក្នុង SQL Commands ដើម្បីចូលប្រើប្រាស់ និងកែប្រែទិន្នន័យនៅក្នុង Database របស់ប្រព័ន្ធ។
- Security Misconfiguration៖ គឺជាចំណុចខ្សោយដែលកើតឡើងនៅពេលការកំណត់សុវត្ថិភាព (Security Settings) មិនត្រូវបាន Config ឱ្យបានត្រឹមត្រូវ ឬមិនត្រូវបាន Update ជាទៀងទាត់ ដែលបង្កើតឱកាសឱ្យ Hackers កេងចំណេញ និងវាយប្រហារប្រព័ន្ធ។
របៀបទប់ស្កាត់ចំណុចខ្សោយសុវត្ថិភាពនៅក្នុងសហគ្រាស?
ដើម្បីកាត់បន្ថយហានិភ័យទាក់ទងនឹងចំណុចខ្សោយសុវត្ថិភាព អាជីវកម្មចាំបាច់ត្រូវអនុវត្តវិធានការជាក់ស្តែងដូចខាងក្រោម៖
- ធ្វើបច្ចុប្បន្នភាព Software និងប្រព័ន្ធប្រតិបត្តិការជាទៀងទាត់ (Update Regularly)៖ ធានាថា Software និងប្រព័ន្ធប្រតិបត្តិការទាំងអស់ត្រូវបាន Update បានទាន់ពេលវេលា ដើម្បី Patch ចំណុចខ្សោយសុវត្ថិភាពដែលទើបតែរកឃើញថ្មីៗ។
- ប្រើប្រាស់ការផ្ទៀងផ្ទាត់ច្រើនកត្តា (MFA)៖ ដាក់ឱ្យប្រើប្រាស់ MFA ដើម្បីពង្រឹងសុវត្ថិភាពសម្រាប់គណនីអ្នកប្រើប្រាស់ កាត់បន្ថយហានិភ័យនៃការជ្រៀតចូលដោយសារការលេចធ្លាយ Credentials។
- ពិនិត្យសិទ្ធិចូលប្រើប្រាស់ជាញឹកញាប់ (Audit Access Privileges)៖ ធានាថាមានតែបុគ្គលិកដែលមានការអនុញ្ញាតប៉ុណ្ណោះ ទើបអាចចូលប្រើប្រាស់ប្រព័ន្ធ និងទិន្នន័យសំខាន់ៗបាន។ បង្កើតកម្រិត Access Control ផ្អែកលើតួនាទី និងភារកិច្ចជាក់ស្តែងរបស់បុគ្គលិកម្នាក់ៗ។
- បង្កើតគោលការណ៍គ្រប់គ្រង Password រឹងមាំ៖ តម្រូវឱ្យបុគ្គលិកប្រើប្រាស់ Password ស្មុគស្មាញ និងផ្លាស់ប្តូរ Password ជាទៀងទាត់។
- ប្រើប្រាស់ Firewall និង Software សុវត្ថិភាព៖ ដាក់ឱ្យប្រើប្រាស់ Firewall, Antivirus Software និងប្រព័ន្ធស្វែងរកការជ្រៀតចូល (IDS) ដើម្បីការពារប្រព័ន្ធប្រឆាំងនឹងការវាយប្រហារពីខាងក្រៅ។
- បណ្តុះបណ្តាល និងលើកកម្ពស់ការយល់ដឹងរបស់បុគ្គលិកអំពី Cybersecurity៖ រៀបចំព្រឹត្តិការណ៍បណ្តុះបណ្តាលជាទៀងទាត់សម្រាប់បុគ្គលិកអំពីចំណុចខ្សោយសុវត្ថិភាព របៀបសម្គាល់ការវាយប្រហារតាមអ៊ិនធឺណិត និងវិធានការចាំបាច់ដើម្បីការពារទិន្នន័យផ្ទាល់ខ្លួន។
- ធ្វើការសវនកម្មសុវត្ថិភាពជាទៀងទាត់ (Periodic Security Audits)៖ ធ្វើការត្រួតពិនិត្យ និងវាយតម្លៃលើស្ថានភាពសុវត្ថិភាពរបស់ប្រព័ន្ធជាញឹកញាប់ ដើម្បីរកឃើញ និងជួសជុលចំណុចខ្សោយសុវត្ថិភាព tiềm năng។
- ធ្វើការ Backup ទិន្នន័យជាទៀងទាត់៖ បង្កើតគោលការណ៍ Automatic Data Backup និងរក្សាទុក Backup ក្នុងទីតាំងមានសុវត្ថិភាព ដើម្បីអាចស្តារទិន្នន័យឡើងវិញបានក្នុងករណីមានការវាយប្រហារកើតឡើង។
- តាមដាន និងរកឃើញការគំរាមកំហែងឱ្យបានឆាប់រហ័ស (Early Detection)៖ ដាក់ឱ្យប្រើប្រាស់ប្រព័ន្ធតាមដានជាប្រចាំ ដើម្បីរកឃើញសកម្មភាពមិនធម្មតា ឬសញ្ញានៃការវាយប្រហារតាមពេលវេលាជាក់ស្តែង (Real-time) ដែលជួយឱ្យអាជីវកម្មឆ្លើយតបបានយ៉ាងរហ័សនៅពេលមាន incident កើតឡើង។
សេចក្តីសន្និដ្ឋាន
ការយល់ដឹង និងការគ្រប់គ្រងចំណុចខ្សោយសុវត្ថិភាពគឺជាផ្នែកមួយដ៏សំខាន់នៃយុទ្ធសាស្ត្រការពារប្រព័ន្ធព័ត៌មានរបស់សហគ្រាស។ ពីព្រោះចំណុចខ្សោយទាំងនេះមិនត្រឹមតែគំរាមកំហែងដល់សុវត្ថិភាពទិន្នន័យប៉ុណ្ណោះទេ ប៉ុន្តែថែមទាំងអាចប៉ះពាល់យ៉ាងធ្ងន់ធ្ងរដល់កេរ្តិ៍ឈ្មោះ និងប្រតិបត្តិការអាជីវកម្មទាំងមូលផងដែរ។
Vcloudia Cloud Server – សេវាកម្ម Cloud ដែលលោកអ្នកអាចទុកចិត្តបាន
ប្រសិនបើអ្នកកំពុងព្រួយបារម្ភអំពីបញ្ហាកំហិតនៃ Cloud Server សេវាកម្ម Cloud Server ពី Vcloudia គឺជាដំណោះស្រាយដ៏សមស្របសម្រាប់អាជីវកម្មគ្រប់ទំហំ។ ជាមួយនឹងហេដ្ឋារចនាសម្ព័ន្ធទំនើប និងការគាំទ្រយ៉ាងទូលំទូលាយ Vcloudia ផ្តល់ជូននូវ៖
- ការតភ្ជាប់ប្រកបដោយថាមពល៖ ធានាការចូលប្រើប្រាស់បានស្ថិតស្ថេរ ២៤/៧
- ស្តង់ដារសុវត្ថិភាពកម្រិតខ្ពស់៖ អនុលោមតាមវិញ្ញាបនបត្រអន្តរជាតិដូចជា ISO 27001:2013, ISO 20000:2018, ISO 9001:2015
- កញ្ចប់តម្លៃមានភាពបត់បែន៖ រៀបចំឡើងយ៉ាងពិសេសទៅតាមតម្រូវការជាក់ស្តែងរបស់អាជីវកម្ម
- ការគាំទ្របច្ចេកទេសពីអ្នកជំនាញ៖ ជួយឱ្យការផ្លាស់ប្តូរទិន្នន័យ (Migration) និងការដំឡើងប្រព័ន្ធប្រព្រឹត្តទៅបានរហ័ស សុវត្ថិភាព និងមានរលូន
ព័ត៌មានទំនាក់ទំនង៖
- Hotline: +855 888 55 66 08 (ឥតគិតថ្លៃ)
- Fanpage: https://www.facebook.com/vcloudia/
- Website: https://vcloudia.com
Featured news
Related news
ចំណាយលាក់កំបាំងនៃការប្រើប្រាស់សេវាកម្ម Cloud តម្លៃថោក ដែលអាជីវកម្មតែងតែមើលរំលង
អាជីវកម្មកាន់តែច្រើនឡើងកំពុងជ្រើសរើសសេវាកម្ម Cloud តម្លៃថោក ជាមួយនឹងការរំពឹងទុកថានឹងសន្សំសំចៃថវិកា។ ទោះជាយ៉ាងណាក៏ដោយ នៅពីក្រោយតម្លៃគួរឱ្យទាក់ទាញទាំងនោះ គឺមាននូវចំណាយលាក់កំបាំងជាច្រើន ដែលប្រសិនបើមិនបានវាយតម្លៃឱ្យបានម៉ត់ចត់ទេនោះ នឹងធ្វើឱ្យអាជីវកម្មត្រូវខាតបង់យ៉ាងធ្ងន់ធ្ងរ។ ចំណាយបន្ថែមទាំងនេះ មិនត្រឹមតែបង្កើនចំណាយសរុបប៉ុណ្ណោះទេ ប៉ុន្តែថែមទាំងប៉ះពាល់ដោយផ្ទាល់ដល់ប្រសិទ្ធភាពប្រតិបត្តិការ និងការអភិវឌ្ឍរយៈពេលវែងទៀតផង។
ហេតុអ្វីបានជាសហគ្រាសនៅកម្ពុជាតែងតែបរាជ័យ នៅពេលប្តូរទៅប្រើ Cloud យឺតពេល?
ក្លោដកុំព្យូទ័រ (Cloud Computing) កំពុងក្លាយជាជម្រើសកំពូលសម្រាប់អង្គភាព និងសហគ្រាសជាច្រើន នៅពេលមានតម្រូវការពង្រីកមាត្រដ្ឋាន និងបង្កើនប្រសិទ្ធភាពប្រតិបត្តិការប្រព័ន្ធ។ ទោះជាយ៉ាងណាក៏ដោយ សហគ្រាសនៅកម្ពុជានៅតែបន្តពន្យារពេលក្នុងដំណើរការផ្លាស់ប្តូរទៅកាន់ Cloud ដែលបណ្តាលឱ្យមានផលវិបាកអវិជ្ជមានជាច្រើន។ តើហេតុអ្វីបានជាសហគ្រាសនៅកម្ពុជាតែងតែបរាជ័យ នៅពេលប្តូរទៅប្រើ Cloud យឺតពេល? តោះស្វែងយល់បន្ថែមជាមួយ Vcloudia តាមរយៈអត្ថបទខាងក្រោម។
តើអាជីវកម្មធុនតូច និងមធ្យម (SMEs) គួរជ្រើសរើសម៉ូដែល Single-Cloud ឬ Multi-Cloud?
ការផ្លាស់ប្តូរឌីជីថល (Digital Transformation) កំពុងក្លាយជាអាទិភាពយុទ្ធសាស្ត្រសម្រាប់អាជីវកម្មធុនតូច និងមធ្យម (SMEs) ជាច្រើន។ នៅក្នុងដំណើរការនេះ ការជ្រើសរើសម៉ូដែលក្លោដកុំព្យូទ័រ (Cloud Computing) ដែលត្រឹមត្រូវ ដើរតួនាទីយ៉ាងសំខាន់ ដោយប៉ះពាល់ដោយផ្ទាល់ទៅលើប្រសិទ្ធភាពប្រតិបត្តិការ ថ្លៃដើម និងសមត្ថភាពពង្រីកមាត្រដ្ឋាននាពេលអនាគត។ ទោះជាយ៉ាងណាក៏ដោយ SMEs ជាច្រើននាពេលបច្ចុប្បន្នកំពុងមានការស្ទាក់ស្ទើររវាងម៉ូដែលពេញនិយមពីរគឺ Single-Cloud និង Multi-Cloud – តើជម្រើសមួយណាដែលស័ក្តិសមបំផុតសម្រាប់ដំណាក់កាលអភិវឌ្ឍន៍បច្ចុប្បន្ន?
តើ Vendor Lock-In ជាអ្វី? បញ្ហាប្រឈម និងវិធីសាស្ត្រជៀសវាង Vendor Lock-In
Vendor Lock-In គឺជាស្ថានភាពដែលអាជីវកម្ម ឬអ្នកប្រើប្រាស់ក្លាយជាបុគ្គលពឹងផ្អែកទាំងស្រុងលើក្រុមហ៊ុនផ្តល់សេវាកម្ម (Provider) មួយ ហើយប្រឈមមុខនឹងការលំបាកជាច្រើននៅពេលចង់ផ្លាស់ប្តូរទៅកាន់ Provider ផ្សេងទៀត។ បញ្ហានេះច្រើនតែเกิดขึ้นជាមួយផលិតផល/សេវាកម្មបែប Proprietary ដែលធ្វើឱ្យការផ្លាស់ប្តូរក្លាយជាបញ្ហាប្រឈមយ៉ាងខ្លាំង។ ស្វែងយល់បន្ថែមនៅក្នុងអត្ថបទនេះ!
តើការវាយប្រហារតាមអ៊ិនធឺណិត (Cyber Attack) ជាអ្វី? ប្រភេទនៃការវាយប្រហារ និងវិធីសាស្ត្រទប់ស្កាត់
សុវត្ថិភាពទិន្នន័យប្រឆាំងនឹងការវាយប្រហារតាមអ៊ិនធឺណិត (Cyber Attack) តែងតែជាបញ្ហាប្រឈមដ៏សំខាន់សម្រាប់គ្រប់អាជីវកម្មទាំងអស់ ក្នុងអំឡុងពេលនៃការដាក់ឱ្យប្រើប្រាស់ និងប្រតិបត្តិការហេដ្ឋារចនាសម្ព័ន្ធបច្ចេកវិទ្យាព័ត៌មាន។ ដូច្នេះ តើយើងអាចស្វែងរកឃើញ និងទប់ស្កាត់ហានិភ័យនៃការវាយប្រហារ ព្រមទាំងការលួចទិន្នន័យបានទាន់ពេលវេលាដោយរបៀបណា? សូមស្វែងរកចម្លើយជាមួយ Vcloudia តាមរយៈអត្ថបទខាងក្រោម។
កំហុសទូទៅទាំង ៥ ដែលធ្វើឱ្យការប្រើប្រាស់ Cloud គ្មានប្រសិទ្ធភាពសម្រាប់អាជីវកម្ម
ដោយសារសមត្ថភាពពង្រីក/បង្រួមប្រកបដោយភាពបត់បែន និងការបង្កើនប្រសិទ្ធភាពប្រតិបត្តិការ បច្ចេកវិទ្យា Cloud បានក្លាយជាជម្រើសកំពូលសម្រាប់អង្គភាព និងសហគ្រាសជាច្រើន។ ទោះជាយ៉ាងណាក៏ដោយ មិនមែនគ្រប់អាជីវកម្មទាំងអស់សុទ្ធតែអាចទាញយកសក្តានុពលពេញលេញនៃបច្ចេកវិទ្យា Cloud នោះទេ។ សូមឱ្យ Vcloudia ជួយអ្នកស្វែងយល់អំពីកំហុសទូទៅទាំង ៥ ដែលធ្វើឱ្យការអនុវត្ត Cloud គ្មានប្រសិទ្ធភាព ព្រមទាំងដំណោះស្រាយការដាក់ឱ្យប្រើប្រាស់ Cloud ប្រកបដោយចីរភាពតាមរយៈអត្ថបទខាងក្រោម។
របៀបបង្កើនប្រសិទ្ធភាព Cloud Server ឱ្យដំណើរការល្អបំផុត? គន្លឹះ Optimize ល្អបំផុតសម្រាប់អាជីវកម្ម
របៀបបង្កើនប្រសិទ្ធភាព (Optimize) Cloud Server គឺជាសំណួរដែលអាជីវកម្មជាច្រើនចាប់អារម្មណ៍ នៅពេលដំណើរការគេហទំព័រ ឬកម្មវិធីនៅលើផ្លែតហ្វម Cloud Computing។ ប្រសិនបើ Server ដំណើរការយឺត ឬការចាត់ចែងទិន្នន័យមិនបានល្អ ប្រព័ន្ធអាចនឹងជួបប្រទះបញ្ហាប្រឈមជាច្រើនទាក់ទងនឹងល្បឿន និងបទពិសោធន៍របស់អ្នកប្រើប្រាស់។ Vcloudia នឹងជួយអ្នកឱ្យយល់ដឹងកាន់តែច្បាស់អំពីរបៀប Optimize Cloud Server ដើម្បីកែលម្អប្រសិទ្ធភាពប្រតិបត្តិការឱ្យកាន់តែប្រសើរឡើង។
យុទ្ធសាស្ត្រទូទាត់ និងបង្កើនប្រសិទ្ធភាពចំណាយ Cloud ទាំង ៧ យ៉ាងមានប្រសិទ្ធភាពសម្រាប់អាជីវកម្ម
ដើម្បីកាត់បន្ថយ និងបង្កើនប្រសិទ្ធភាពចំណាយ Cloud អាជីវកម្មចាំបាច់ត្រូវរៀបចំផែនការច្បាស់លាស់ និងជ្រើសរើសវិធីសាស្ត្រសមស្រប។ សូមស្វែងយល់ជាមួយ Vcloudia តាមរយៈអត្ថបទខាងក្រោម ដើម្បីក្តាប់យកយុទ្ធសាស្ត្រគ្រប់គ្រង Resource លើ Cloud ប្រកបដោយប្រសិទ្ធភាព ដោយចៀសវាងការខ្ជះខ្ជាយថវិកា។
មូលហេតុដែលធ្វើឲ្យចំណាយលើ Cloud កើនឡើងភ្លាមៗ និងវិធីសាស្ត្រគ្រប់គ្រងប្រកបដោយប្រសិទ្ធភាពសម្រាប់អាជីវកម្ម
ការប្រើប្រាស់បច្ចេកវិទ្យា Cloud computing នាំមកនូវភាពបត់បែន និងប្រសិទ្ធភាពខ្ពស់ ប៉ុន្តែអាជីវកម្មជាច្រើនកំពុងជួបប្រទះនូវបញ្ហាកើនឡើងនៃចំណាយ Cloud ដោយអចេតនានិងភ្លាមៗ។ ការយល់ដឹងច្បាស់អំពីកត្តាទាំងនេះគឺជាជំហានដំបូងក្នុងការគ្រប់គ្រងថវិកាឲ្យមានប្រសិទ្ធភាព។ នៅក្នុងអត្ថបទនេះ Vcloudia នឹងធ្វើការវិភាគលើមូលហេតុទូទៅចំនួន ៧ ដែលធ្វើឲ្យចំណាយ Cloud កើនឡើងភ្លាមៗ រួមជាមួយនឹងដំណោះស្រាយជាក់ស្តែងដើម្បីជួយអាជីវកម្មបង្កើនប្រសិទ្ធភាពនៃការប្រើប្រាស់។